Sokaklarda, bina girişlerinde, reklam panolarında ve ödeme noktalarında karşımıza çıkan karekodlar artık günlük hayatın bir parçası haline geldi. Ancak son yıllarda yaygınlaşan bu teknoloji, dolandırıcıların da dikkatini çekiyor. Özellikle gerçek karekodların üzerine yapıştırılan sahte etiketler, vatandaşları farkında olmadan dolandırıcıların hazırladığı internet sitelerine yönlendirebiliyor.
Akıllı telefonların kameralarıyla birkaç saniyede okutulan karekodlar, bazen bir internet sitesine ulaşmak, bazen ödeme yapmak, bazen de bir kampanyadan yararlanmak için kullanılıyor. Fakat ekranda açılan bağlantının gerçekten ilgili kuruma veya işletmeye ait olup olmadığı her zaman ilk bakışta anlaşılmıyor.
Gerçek karekodun üzerine sahtesini yapıştırabiliyorlar
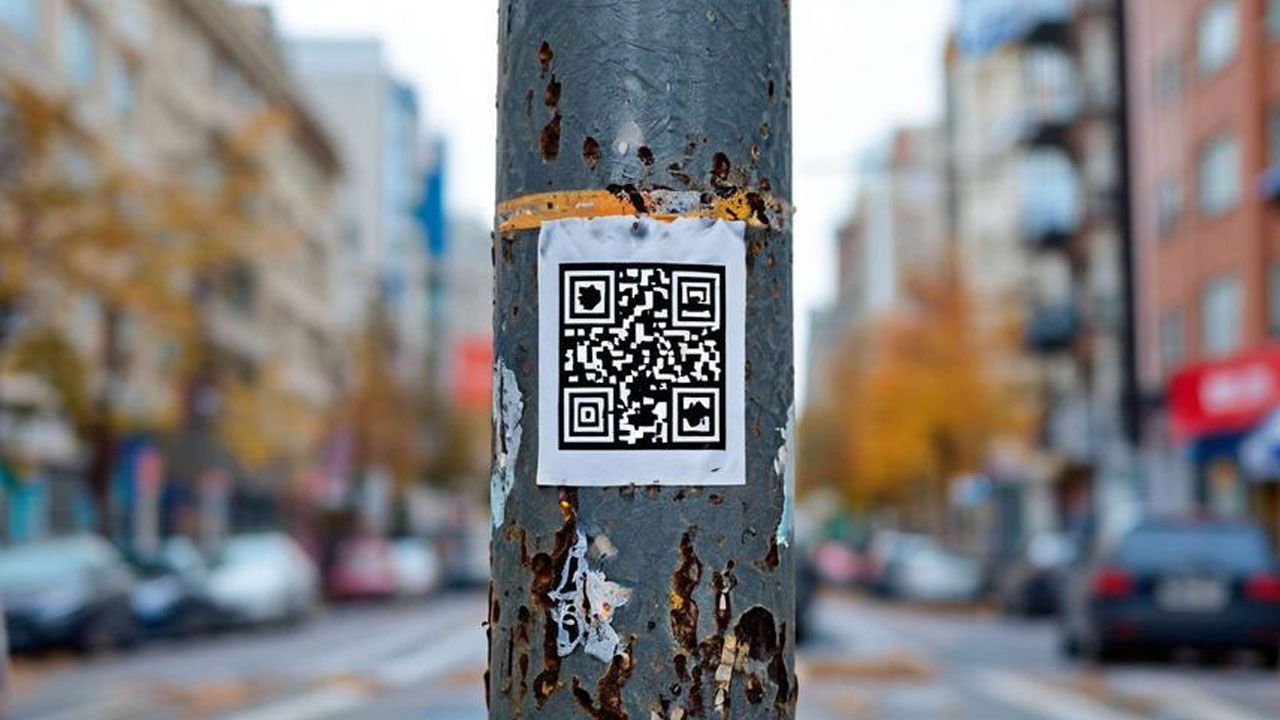
Karekod dolandırıcılığında kullanılan yöntemlerden biri, mevcut ve güvenilir bir karekodun üzerine farklı bir etiket yerleştirilmesi. Özellikle otopark ödeme noktaları, ilan panoları ve insanların sık kullandığı alanlar bu tür girişimler açısından risk oluşturabiliyor.
Vatandaş, ödeme yapmak veya bilgi almak amacıyla karekodu okuttuğunda gerçek internet sitesi yerine taklit edilmiş bir sayfaya yönlendirilebiliyor. Bu sayfalarda banka ve kredi kartı bilgileri, kullanıcı adı, şifre veya kişisel bilgiler istenebiliyor.
Uluslararası alanda "quishing" olarak adlandırılan bu yöntem, QR kodlar aracılığıyla gerçekleştirilen bir oltalama saldırısı olarak tanımlanıyor.
KVKK da karekod dolandırıcılığına karşı uyardı
Kişisel Verileri Koruma Kurumu (KVKK), 26 Şubat 2026 tarihinde "QR Kodlarla Gelen Risk: Quishing" başlıklı bilgilendirme dokümanını yayımladı.
Kurumun açıklamasında, fiziksel veya dijital ortamlarda bulunan karekodların taranması sonucunda kullanıcıların farkında olmadan oltalama saldırılarının hedefi haline gelebileceğine dikkat çekildi.
Hazırlanan dokümanda, sahte internet sitelerine yönlendirme, zararlı dosyaların indirilmesi ve ödeme bilgileri dahil kişisel verilerin ele geçirilmesi gibi riskler ele alındı.
Karekod okuttuktan sonra bunları yapmayın!
Uzmanların ve güvenlik kurumlarının uyarıları doğrultusunda, kaynağı bilinmeyen karekodlara karşı dikkatli olunması gerekiyor.
Özellikle şu ayrıntılara dikkat edilmesi öneriliyor:
-
Bir afişte veya ödeme noktasında bulunan karekodun üzerine sonradan başka bir etiket yapıştırılıp yapıştırılmadığını kontrol edin.
-
Karekod okutulduktan sonra açılan internet adresini incelemeden işlem yapmayın.
-
Banka, kredi kartı ve internet bankacılığı şifrelerinizi şüpheli sayfalara girmeyin.
-
Ücretsiz hediye, indirim veya ödül vaadiyle açılan sayfalara temkinli yaklaşın.
-
Karekod üzerinden telefonunuza bilinmeyen uygulamalar indirmeyin.
-
Ödeme yapacağınız zaman işletmenin veya kurumun resmi internet sitesini ve ödeme kanalını doğrulayın.
Burada önemli bir ayrıntı da var: Bir karekodu okutmak tek başına telefonunuzun ele geçirildiği anlamına gelmiyor. Asıl tehlike, kodun yönlendirdiği sahte sayfada kişisel veya finansal bilgilerin paylaşılması ya da şüpheli işlemlere izin verilmesi.
Daha önce otopark ödemelerinde de gündeme gelmişti
Türkiye'de de sahte karekod etiketleriyle ilgili iddialar gündeme gelmişti. 2023 yılında araçların üzerine İSPARK adına bırakıldığı öne sürülen QR kodlu ödeme etiketleri tartışma yaratmış, İSPARK ise QR kodla borç ödeme şeklinde bir uygulamasının bulunmadığını açıklamıştı.
Bu örnek, vatandaşların resmi kurum veya işletme adı kullanılarak hazırlanan sahte ödeme yönlendirmelerine karşı dikkatli olması gerektiğini bir kez daha gösterdi.
Siz de sokaklarda bu karekodlarla karşılaştınız mı?
Özellikle reklam panolarında, elektrik direklerinde, otoparklarda ve bina girişlerinde bulunan karekodların hangi amaçla kullanıldığı her zaman açık olmayabiliyor.
Peki siz daha önce sokakta gördüğünüz bir karekodu okuttunuz mu? Hiç şüpheli bir internet sitesine yönlendirildiğiniz oldu mu?